
Seit dem 20. Oktober 2026 wird von offiziellen Stellen, unter anderem vom BSI, weltweit vor zwei – als maximal gefährlich eingestuften – Sicherheitslücken gewarnt, die alle PHP-Versionen seit der Version 5.x betreffen. Die Geschichte ist wirklich sehr ernst und betrifft viele Millionen Websites. Alleine mit WordPress, das auf PHP setzt, werden weltweit 400 bis 500 Millionen Websites betrieben.
Am 21. Oktober 2026 um 16:00 Uhr hat PHP.net die Details zu den Lücken veröffentlicht und die Updates ausgerollt.
Die gepatchten PHP-Versionen, die von PHP.net ausgerollt wurden, sind 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Linux-Distributionen und LTS-Anbieter haben zudem Patches für ältere PHP-Versionen (EoL, End of Life) herausgebracht.
Wer kann die PHP-Versionen aktualisieren?
Das ist der Provider, bei dem du dein Webhostingpaket gebucht hast. Wenn du selbst einen Server administrierst, dann bist du natürlich für das Update zuständig.
Updates oder Patches?
PHP.net veröffentlichte die komplette Versionsnummer (z. B. Update 8.2.34 auf 8.2.35). Während das PHP.net-Team die Patches für die aktuellen Versionen bereitstellte, wurden Linux-Distributoren und LTS-Anbieter vertraulich vorab informiert.
Die Distributoren (und LTS-Anbieter) haben dann die korrigierten Pakete schon vorbereitet, damit sie zum Zeitpunkt der Bekanntgabe sofort bereitstehen und die Server nicht stunden- oder tagelang ungeschützt bleiben. Zudem übernehmen Distributoren (oder Anbieter wie CloudLinux) das sogenannte Backporting. Sie patchen Sicherheitslücken auch in älteren PHP-Versionen (8.1 bis 5.x), die von PHP.net offiziell gar nicht mehr unterstützt werden (End of Life).
CloudLinux (und andere Enterprise-Distributoren) nehmen nur den konkreten Code-Flicken (Patch), der die Sicherheitslücke schließt. Sie bauen diesen Flicken in die Version ein, die bereits auf den Servern läuft (z. B. 8.2.34). Die PHP-Version heißt auf dem Server weiterhin 8.2.34, ist aber technisch gegen die p2shell-Lücke geschützt. Das gilt auch für das Backporting (ältere PHP-Versionen).
Der überwiegende Teil der Provider bezieht die Patches von den Distributoren und nicht von PHP.net.
Welche PHP-Version ist auf deinem Server bzw. deiner WordPress-Website?
In der Regel kannst du das in deinem Konto bei deinem Webhosting-Unternehmen in Erfahrung bringen. Oft wird dort aber nur die Major-Version angezeigt; also zum Beispiel 8.2. statt 8.2.35. In diesem Fall kannst du eine Datei in das Stammverzeichnis deiner Website hochladen und die genaue PHP-Version prüfen, Anleitung.
Wie zuvor beschrieben wurde, ist die PHP-Version nur aussagekräftig, wenn das PHP-Update direkt von PHP.net bezogen wurde. Der Großteil der Provider erhält die Patches jedoch von den Distributoren. Es kann also sein, dass deine PHP-Version weiterhin die alte Versionsnummer zeigt obwohl sie mittlerweile abgesichert wurde.
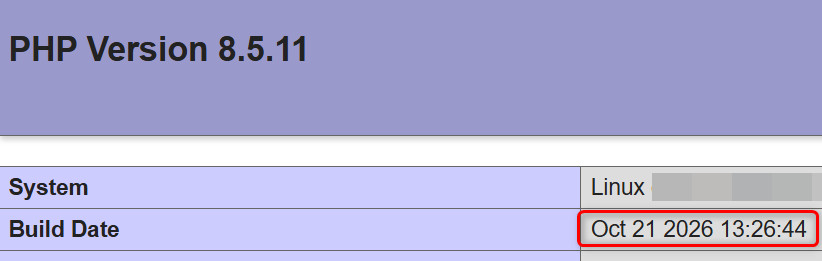
Wie kannst du nun feststellen, ob auf deinem Webspace die gepatchte PHP-Version läuft? Auch hier hilft ein Blick in die zuvor genannte Datei. Das Build Date gibt an, wann das PHP-Paket gebaut wurde. Zeigt es das Datum 21. Oktober 2026, dann ist davon auszugehen, dass der Patch installiert wurde. Unter https://www.php.net/ kannst du sehen, dass es am 21.10.2026 ansonsten kein anderes PHP-Update gab.
Was kannst du jetzt machen?
Sollten die Patches/Updates nicht umgehend installiert werden können, empfiehlt das BSI eine vorübergehende Trennung vom Internet zu erwägen, da alle Workarounds keinen vollständigen Schutz vor Angriffen bieten.
Provider kontaktieren?
Egal ob alte oder neuere PHP-Version: Prüfe, ob deine PHP-Version gepatcht wurde und kontaktiere notfalls deinen Provider; aber gib deinem Provider genügend Zeit für das Aufspielen der Patches. Du kannst dir sicher vorstellen, dass alle Provider momentan am Rotieren sind und enormen Stress haben. Unnötige Anrufe oder Hinweise verzögern das Ganze nur.
